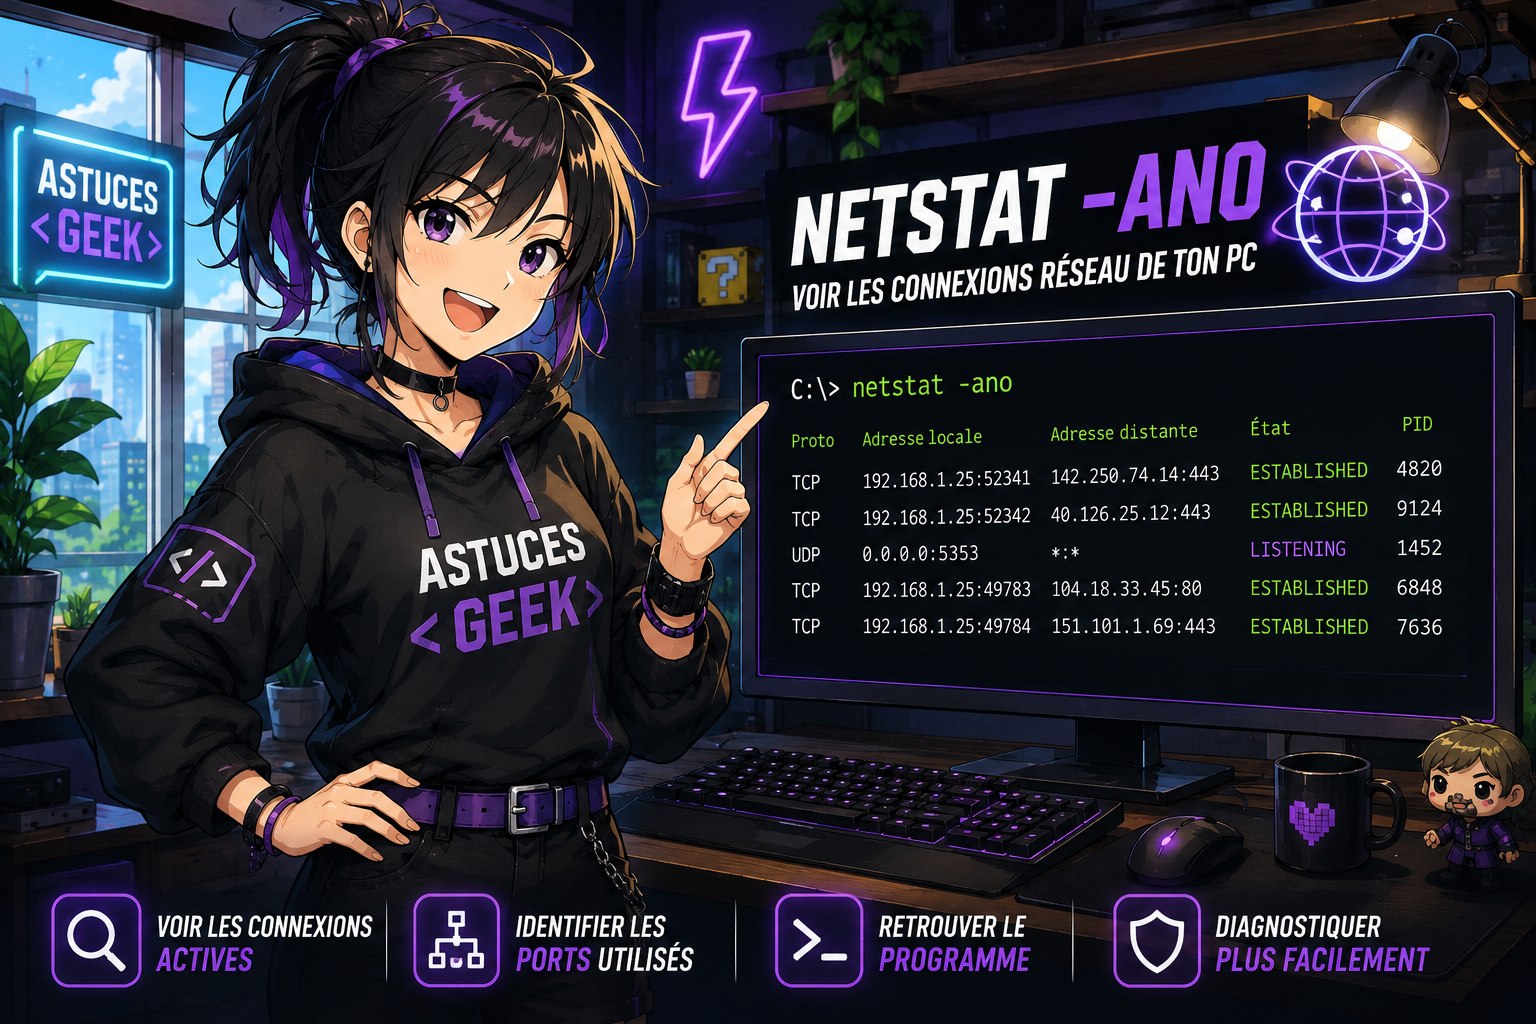
Tu veux savoir quelles connexions réseau sont actuellement ouvertes sur ton PC ?
Windows possède déjà une commande très pratique pour ça.
🌐 La commande netstat
Ouvre Invite de commandes ou PowerShell, puis lance :
netstat -anoWindows affiche alors les connexions réseau actives ainsi que les ports utilisés.
🔎 Comprendre le résultat
Tu verras plusieurs colonnes, notamment :
Proto : le protocole utilisé, généralement TCP ou UDP ; Adresse locale : l’adresse IP et le port utilisés sur ton PC ; Adresse distante : la machine ou le serveur distant ; État : l’état de la connexion ; PID : l’identifiant du processus qui utilise la connexion.
Par exemple :
TCP 192.168.1.25:52341 142.250.74.14:443 ESTABLISHED 4820Ici, le PID 4820 permet de retrouver le programme correspondant.
🧩 Identifier le programme
Une fois le PID récupéré, utilise :
tasklist /FI "PID eq 4820"Remplace 4820 par le PID que tu veux rechercher.
Windows te permettra alors d’identifier le processus qui utilise cette connexion.
🎯 Afficher uniquement les connexions TCP
Tu peux également utiliser :
netstat -ano -p tcp
Cela permet de se concentrer uniquement sur les connexions TCP.
👀 Afficher uniquement les connexions actives
Pour afficher uniquement les connexions actuellement établies :
netstat -ano | findstr ESTABLISHEDC’est particulièrement pratique lorsqu’il y a beaucoup de lignes dans le résultat.
🛠️ Pourquoi cette commande est utile ?
netstat peut être très pratique pour :
- diagnostiquer un problème réseau ;
- vérifier les connexions ouvertes ;
- identifier les ports utilisés ;
- retrouver le programme associé à une connexion ;
- repérer une application qui communique sur le réseau.
⚠️ À retenir
La combinaison :
netstat -anopuis :
tasklist /FI "PID eq 1234"permet rapidement de passer de « quelle connexion est ouverte ? » à « quel programme l’utilise ? ».
💡 Astuce : le PID affiché par netstat est la clé pour retrouver le processus correspondant.